
Un simple email a suffi. Dans un établissement scolaire que nous accompagnons, un email frauduleux avec une pièce jointe piégée a été ouvert sur un poste de l’administration. Ce geste anodin a déclenché une chaîne d’événements qui a exposé l’ensemble de l’établissement — élèves, parents et fournisseurs compris. Voici comment c’est arrivé, et comment GET Conseil est intervenu.
Comment l’attaque s’est déroulée
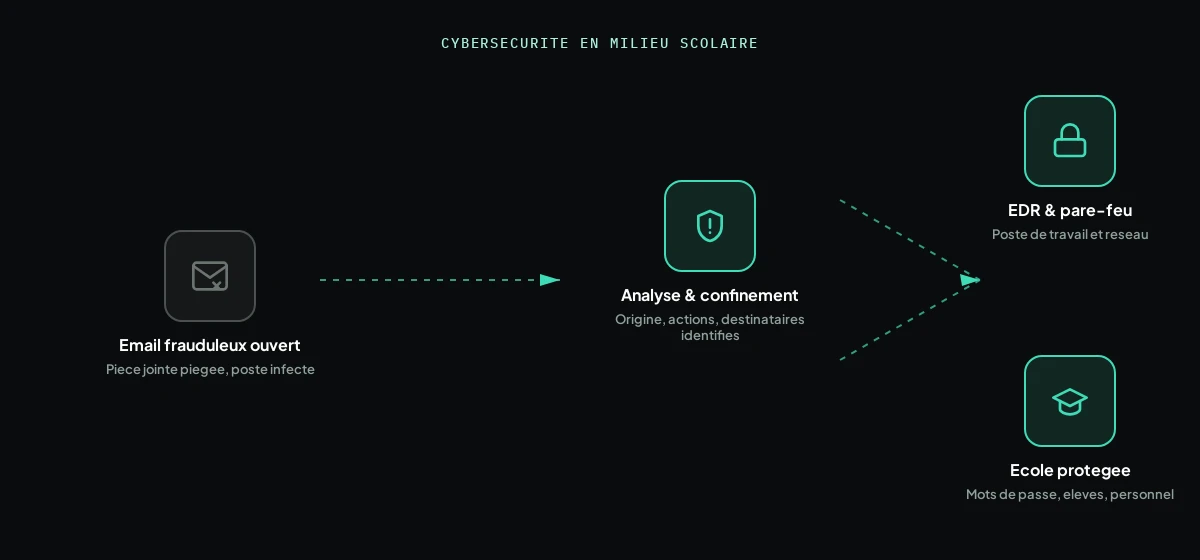
Tout a commencé par un email frauduleux, en apparence légitime, reçu sur un poste de l’administration de l’établissement. La pièce jointe a été ouverte, et le poste s’est retrouvé infecté. L’attaquant a ensuite récupéré un mot de passe de l’administration — l’incident est passé d’un simple poste infecté à un accès direct à la messagerie officielle de l’école.
À partir de cette boîte mail compromise, l’attaquant a envoyé une série de mails frauduleux — non seulement à des parents d’élèves, mais aussi à des fournisseurs de l’établissement. C’est précisément ce qui rend ce type d’attaque dangereux : les messages partent d’une adresse légitime et connue, ce qui les rend beaucoup plus crédibles pour leurs destinataires.
Notre intervention : comprendre avant de réparer
Avant de corriger quoi que ce soit, il fallait répondre à une question simple : d’où venait l’attaque ? GET Conseil a mené une analyse approfondie de l’incident pour reconstituer précisément le déroulé :
- Par où l’attaquant est entré dans le système
- Quelles actions ont été menées une fois l’accès obtenu
- À qui les mails frauduleux ont été envoyés
Cette étape d’analyse est indispensable : sans elle, on risque de refermer une porte en en laissant une autre grande ouverte. Elle permet aussi d’informer précisément les personnes touchées (parents, fournisseurs) sur la nature réelle du message frauduleux qu’elles ont reçu.
La remédiation : mots de passe, EDR et pare-feu
Une fois l’origine et l’étendue de l’attaque identifiées, GET Conseil a mis en place une remédiation en plusieurs volets :
- Changement des mots de passe compromis, en priorité celui de l’administration
- Déploiement d’une solution EDR (Endpoint Detection & Response) pour détecter et bloquer ce type de menace directement sur les postes de travail
- Mise en place d’un pare-feu pour protéger non seulement le poste touché, mais l’ensemble du réseau informatique de l’établissement
Dans un établissement scolaire, cette protection ne s’arrête pas à l’administration : elle concerne aussi les postes utilisés par les élèves, qui partagent souvent le même réseau. L’objectif était de sécuriser l’ensemble de l’infrastructure, pas seulement le point d’entrée initial.
Ce qu’il faut retenir
Cette attaque n’a pas commencé par une faille technique sophistiquée, mais par un email ouvert. C’est le scénario le plus courant, et le plus difficile à éliminer à 100% : la vigilance humaine a ses limites, ce qui rend la détection technique (EDR, pare-feu, surveillance) indispensable en complément. Un établissement scolaire, avec ses nombreux comptes (personnel, élèves, parents) et ses échanges fréquents avec des fournisseurs, est une cible particulièrement exposée à ce type de fraude.
Vous voulez évaluer l’exposition de votre établissement à ce type d’attaque ? Découvrez notre offre de cybersécurité pour écoles et PME, ou contactez-nous pour en discuter.
Questions fréquentes
Qu’est-ce qu’un EDR, et en quoi ça diffère d’un antivirus classique ?
Un EDR (Endpoint Detection & Response) surveille en continu le comportement des postes de travail pour détecter des actions suspectes, même inconnues, et peut réagir automatiquement (isolement du poste, blocage). Un antivirus classique se limite généralement à comparer les fichiers à une liste de menaces déjà connues.
Comment savoir si notre établissement a déjà été compromis ?
Des signes comme des retours de mails inattendus, des plaintes de destinataires n’ayant rien demandé, ou un comportement anormal d’un poste peuvent être des indices. Une analyse technique reste le seul moyen de le confirmer avec certitude — c’est exactement ce que propose GET Conseil en cas de doute.
Un établissement scolaire est-il vraiment une cible pour ce type d’attaque ?
Oui. Les écoles gèrent de nombreux comptes (personnel, élèves, familles) et échangent régulièrement avec des fournisseurs, ce qui en fait une cible intéressante pour des attaques par usurpation d’identité — exactement le scénario rencontré dans ce cas.
Que faire si on reçoit un mail suspect d’un établissement qu’on connaît ?
Ne pas cliquer sur les liens ni ouvrir les pièces jointes, et vérifier l’information directement auprès de l’établissement par un autre canal (téléphone) avant toute action.